
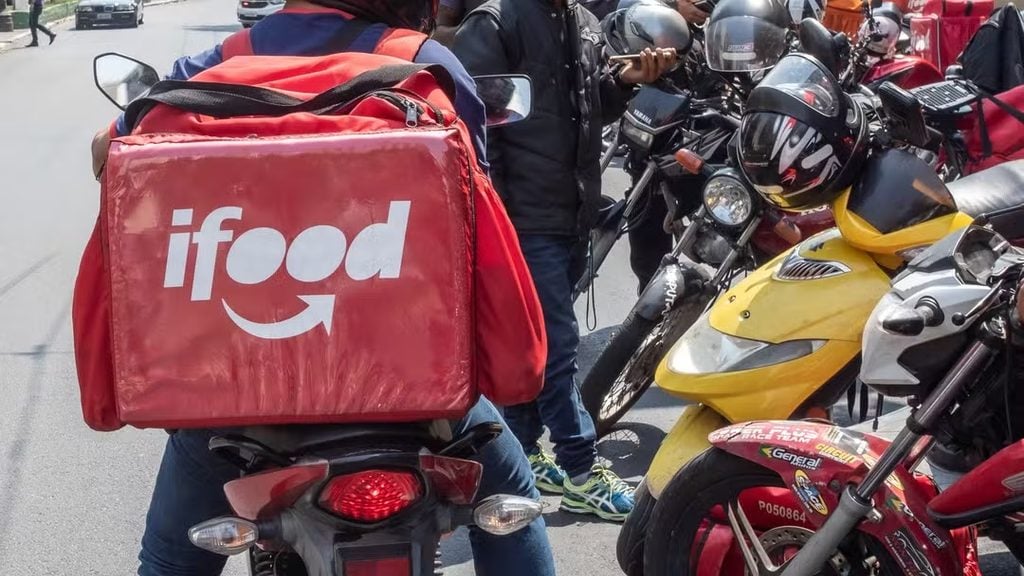
O iFood confirmou nesta quinta-feira (19) que criminosos invadiram seus sistemas e acessaram dados pessoais de clientes, representantes de restaurantes e entregadores. O ataque ocorreu no sábado (14), e o número de pessoas afetadas ainda é desconhecido.
Entre os dados expostos estão telefones de clientes, além de CPF de representantes de restaurantes. No caso dos entregadores, as informações podem incluir nome, e-mail, endereço, CPF e, em algumas situações, dados bancários.
Segundo o iFood, senhas, cartões, meios de pagamento, saldos e informações biométricas não foram comprometidos. A plataforma segue funcionando normalmente.
A empresa notificou a Agência Nacional de Proteção de Dados (ANPD) e começou a avisar os afetados por e-mail. A orientação é desconfiar de mensagens que solicitem senhas, códigos de verificação ou pagamentos e evitar links suspeitos.