
Quais sistemas da Comissão Europeia foram afetados?
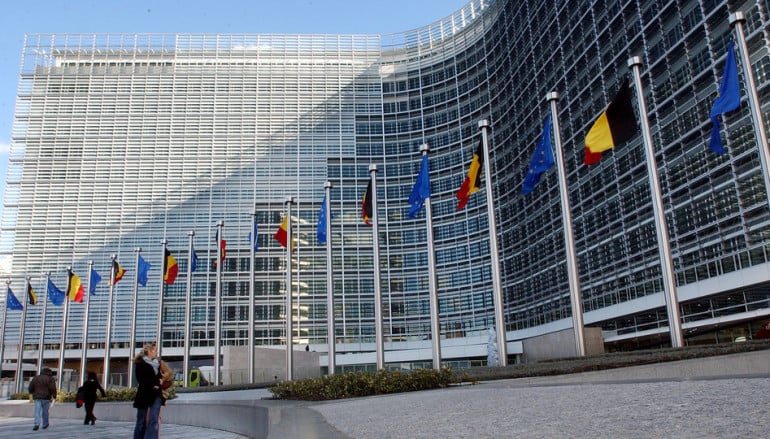
O ciberataque atingiu plataformas internas de recursos humanos da Comissão Europeia. Uma delas, o Sysper, ficou indisponível por vários dias. Os funcionários usam o sistema para consultar informações salariais, solicitar férias e licenças médicas, registrar horas trabalhadas e se inscrever em treinamentos.
O Sysper voltou a funcionar na quinta-feira (19), segundo um responsável ouvido pela Euronews sob condição de anonimato. Naquele momento, o sistema do seguro de saúde dos funcionários, conhecido pela sigla JSIS, continuava indisponível.
Os dados dos funcionários foram acessados?
O CERT-EU, serviço de segurança cibernética das instituições da União Europeia, avalia se os responsáveis pelo ataque conseguiram acessar dados pessoais. As plataformas afetadas armazenam informações como nomes, cargos, endereços e contatos de funcionários. A autoria do ataque e um eventual vazamento ainda não haviam sido confirmados.
Os documentos internos da Comissão Europeia ficam em um sistema separado. Até a publicação da reportagem, os funcionários ainda não haviam recebido um comunicado interno oficial sobre o incidente. A Comissão também não havia respondido ao pedido de posicionamento da Euronews.
A Comissão Europeia já sofreu outros ataques em 2026?
Em março, um ataque à infraestrutura em nuvem dos sites do portal Europa.eu resultou no roubo de cerca de 91,7 GB de dados, incluindo informações pessoais e conteúdo de e-mails. Em janeiro, outro incidente atingiu a infraestrutura que gerencia os dispositivos móveis da Comissão e pode ter exposto nomes e números de telefone de funcionários.